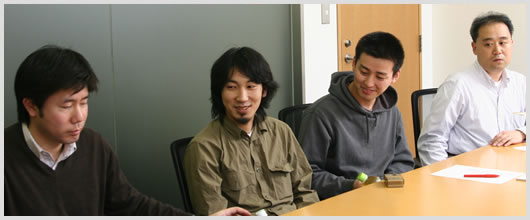
| ITmedia:ではこのビジョンを踏まえて、今年のShowNetの設計上の特徴をお聞かせください。 |
|
 |
海崎:インターネットの縮図というテーマで、キャリアとISP、SOHO、いろんな技術の使われ方に即してネットワークを作っています。その一方で、さっきおっしゃった「F1マシンも作りたい」という気持ちもありまして……。さらにセキュリティ製品も挟み込んでいきたい、という具合に考ええていくと、いろいろと取り揃えながらどのように統一したネットワークを作り、オペレーションをしていくかを考えると、デザインに工夫が必要になってきます。 |
|
 |
櫨山:セキュリティ製品の中には、徐々にギガビット対応、10Gオーバーの回線に対応するものが出てきていますが、それでもまだまだ、通常のトラフィックに比べると後手に回っています。どうやって広帯域の中で、しかもメディアやサービスが異なる中で、大きな会場を統一的に集中管理できるかに頭を悩ませています。
また、エクスターナルの10Gbps回線をどうやって管理するかに加え、光スイッチを活用して出展社サイドに渡しているドロップを緊急回避的に切り替えられるようなセキュリティ対策を施すといった具合に、新しいチャレンジもいろいろと考えています。 |
|
| ITmedia:ここ2、3年、ShowNetの中でセキュリティというテーマがかなり重きを置かれるようになってきました。 |
|
 |
櫨山:言ってしまえば、セキュリティインシデントも通常の回線トラブルも、すべてインシデントの1つです。ルーティングやレイヤ2に強い人、DoS攻撃やワーム解析に携わっている人、それぞれが要所要所で自分の得意分野をカバーするという具合に、一番下の物理層からアプリケーションレベルまで、各層のプロの人たちが仲良く手を合わせて、問題を解決すべくやっていこうというのが今年の体制です。 |
|
 |
山口:セキュリティに関しては、「とりあえず止めましょう」という昔に比べると、要求事項が見えてきたこともあって、やっと製品の使われ方が見えてきて、地に足のついた製品としてこなれてきたように思います。逆に今、「何でもできる製品」っていうと受けないですよね。ピンポイントで要求に応えられるものが求められています。 |
|
 |
海崎:NOCチームとしてオペレーションしていく上で、はじめのデザインの段階からセキュリティのことを考えていく必要があります。何かが起こったとき、何を見つけてどう動くかを最初から想定しなければ、ただセキュリティアラートが出ているというのを叫ぶだけで終わってしまう。ちゃんと管理されたネットワークにするには、最初のデザインのところから、何を見つけたいのか、どうそれをオペレーションで対応するのか、というところまで考えたデザインが必要になってきます。 |
|
 |
櫨山:フロアにあるPodのほうも、今年はそれぞれまったく異なるテーマで作っていますが、そこをうまく統一的に管理するためにまとめていくのが難しい部分ですね。
たとえばPod2は普通のエンタープライズ、Pod4はインターネットデータセンターで、コンテンツ配信やストレージサービスなども用意します。Pod5はBGPフルルートを渡して、本当のISP環境に似たドロップになります。またPod7はPPPoEのドロップでSOHO環境を作っていきます。またShowNet Cafeでは、自分のPCを有線で接続してOver 10Gbpsのネットワークに直結できるほか、従来のPCのほかにシンクライアントやブレードPCなど、来場者側に提供する端末もさまざまな形態をとります。そして、会議棟は無線ネットワークを提供するというように、それぞれの場所で提供する接続サービスが異なる中で、それぞれの接続サービスをいかに安全に提供するかという課題があって……。 |
|
 |
海崎:会議棟の場合、無線を全部レイヤ2で引き回しているため、レイヤ2ですべて監視していく必要があるんです。またPod4は、先ほど述べたとおりデータセンターを想定したものですが、データセンターとしてどういうセキュリティサービスがあるかをいろいろ考えてみると、多分、外からの(DDoS攻撃の)Floodパケットをきちんと検知して逃がす、あるいは吸い込んであげる、という形でしょう。こういう具合に、エリアごとにネットワークが提供するサービスのイメージって異なると思うんです。それを一つ一つ分けて実現しようと思うとなかなか大変だったりするんですが。 |
|
 |
櫨山:今年の目標は、それぞれの機器でできる機能をきちんと使い分け、安全なネットワーク接続を提供しようというコンセプトで設計しています。有名なワームのトラフィックはルータやスイッチのアクセスコントロールリスト(ACL)でフィルタリングすることで止めることができますから、ルータやスイッチでできることはネットワーク機器でやる。で、その上で、出展社にできる限りいろいろなサービスポートを提供しながら、ACLでは止められない攻撃はIDSやIPSといった製品で守る。そして、どうしても必要な部分にはピンポイントでファイアウォールをおいて厳重にアクセス管理をして守る、といった具合に、役割分担をきちんと行います。 |
|
 |
海崎:また、セキュリティとは関係ないところですが、今年は、バックボーンデザインにも工夫しています。Interopの会場内に広域VLANサービスのようなものがあってもいいんじゃないかというイメージで、VLANのスペシャルドロップを会場内の広域レイヤ2で引き回すということをやります。また、ここで使うスイッチは、カタログスペック上は「ノンストップパケットフォワーディング」となっていますから、これを駆使して対故障性の高い広域のレイヤ2ネットワークを実現していくつもりです。 |
|
| ITmedia:設計はもちろん、運用においても、ネットワークからの要求とセキュリティ上の要求が相反してしまうことはないのですか? |
|
 |
櫨山:そんなに違いはないと思うんですけれど……個々の得意分野はそれぞれあるけれど、ネットワークを安全に、快適に、楽しく動かすぞという意識でやっていると思うので、心が通じ合えば、ちゃんと話し合って問題を解決していけると思います。 |
|
 |
山口:そこはあまり分けて考えないほうがいいんじゃないでしょうか。セキュリティって今は立ち上がりの時期だから特別だと言いたがるけれど、ネットワークの1つの要素としてちゃんと消化していかなければならないんじゃないかと思います。いつまでも特別なものであってはいけなくて、一体のものとして動いていくコンセプト、作り方を知らなければいけないと思います。 |
|


 HOME > ShowNet > NOCインタビュー > Page.02